Standards für Cybersicherheit & Lieferkettenmanagement im Bahnverkehr
Bahnsysteme sind Kritische Infrastrukturen und müssen wirksam vor Cyberbedrohungen geschützt werden. Wir setzen Maßstäbe für Cybersicherheit – mit qualifiziertem Personal, sicheren Produkten und Lösungen sowie zertifizierten Sicherheitsprozessen über den gesamten Produktlebenszyklus hinweg. Ausgereifte Prozesse und professionelles Lieferkettenmanagement sind zentrale Bausteine.
Bahnsysteme sind Kritische Infrastrukturen und müssen wirksam vor Cyberbedrohungen geschützt werden. Wir setzen Maßstäbe für Cybersicherheit – mit qualifiziertem Personal, sicheren Produkten und Lösungen sowie zertifizierten Sicherheitsprozessen über den gesamten Produktlebenszyklus hinweg. Ausgereifte Prozesse und professionelles Lieferkettenmanagement sind zentrale Bausteine.
Unsere Cybersicherheitsstrategie
Marktführer für Sicherheitskonformität
Wir zählen zu den weltweit am häufigsten zertifizierten Anbietern der Bahnbranche. Unser Zertifizierungsschema umfasst sowohl Prozesse als auch ausgewählte Produkte. Es wird fortlaufend erweitert, um neue regulatorische Anforderungen zu erfüllen. Unsere Zertifikate stammen von führenden Organisationen wie TÜV SÜD und DNV.
Unsere Prozesse basieren auf einer ausgereiften Organisations- und Prozesslandschaft – mit einer auf IEC 62443-2-4 basierenden Risikoanalyse und -behandlung für sichere Integration und Bewertungsfähigkeit. Die IT/OT-Sicherheit entspricht den Anforderungen der ISO 27001 – alle Unternehmenszentralen sind zertifiziert.
Unsere Lösungen gewährleisten Compliance mit zentralen Normen und Vorgaben wie IEC 62443, dem Cyber Resilience Act (CRA) und NIS 2 – durch standardmäßig integrierte Sicherheitsmaßnahmen sowie optional erweiterten Schutz.
Unsere Zertifizierungen
Informationssicherheits-Managementsystem (ISMS)
Die ISO 27001-Zertifizierung belegt den Aufbau und den Betrieb eines soliden Informationssicherheits-Managementsystems (ISMS). Dieser international anerkannte Standard zeigt einen systematischen, strikten Umgang mit sensiblen Unternehmens- und Kundendaten. Letztlich schafft er Vertrauen für Stakeholder, indem er die Vertraulichkeit, Integrität und Verfügbarkeit von Informationen nachweislich schützt.
Sicherheitsprogramm für die Fahrzeuge-Referenz-Architektur
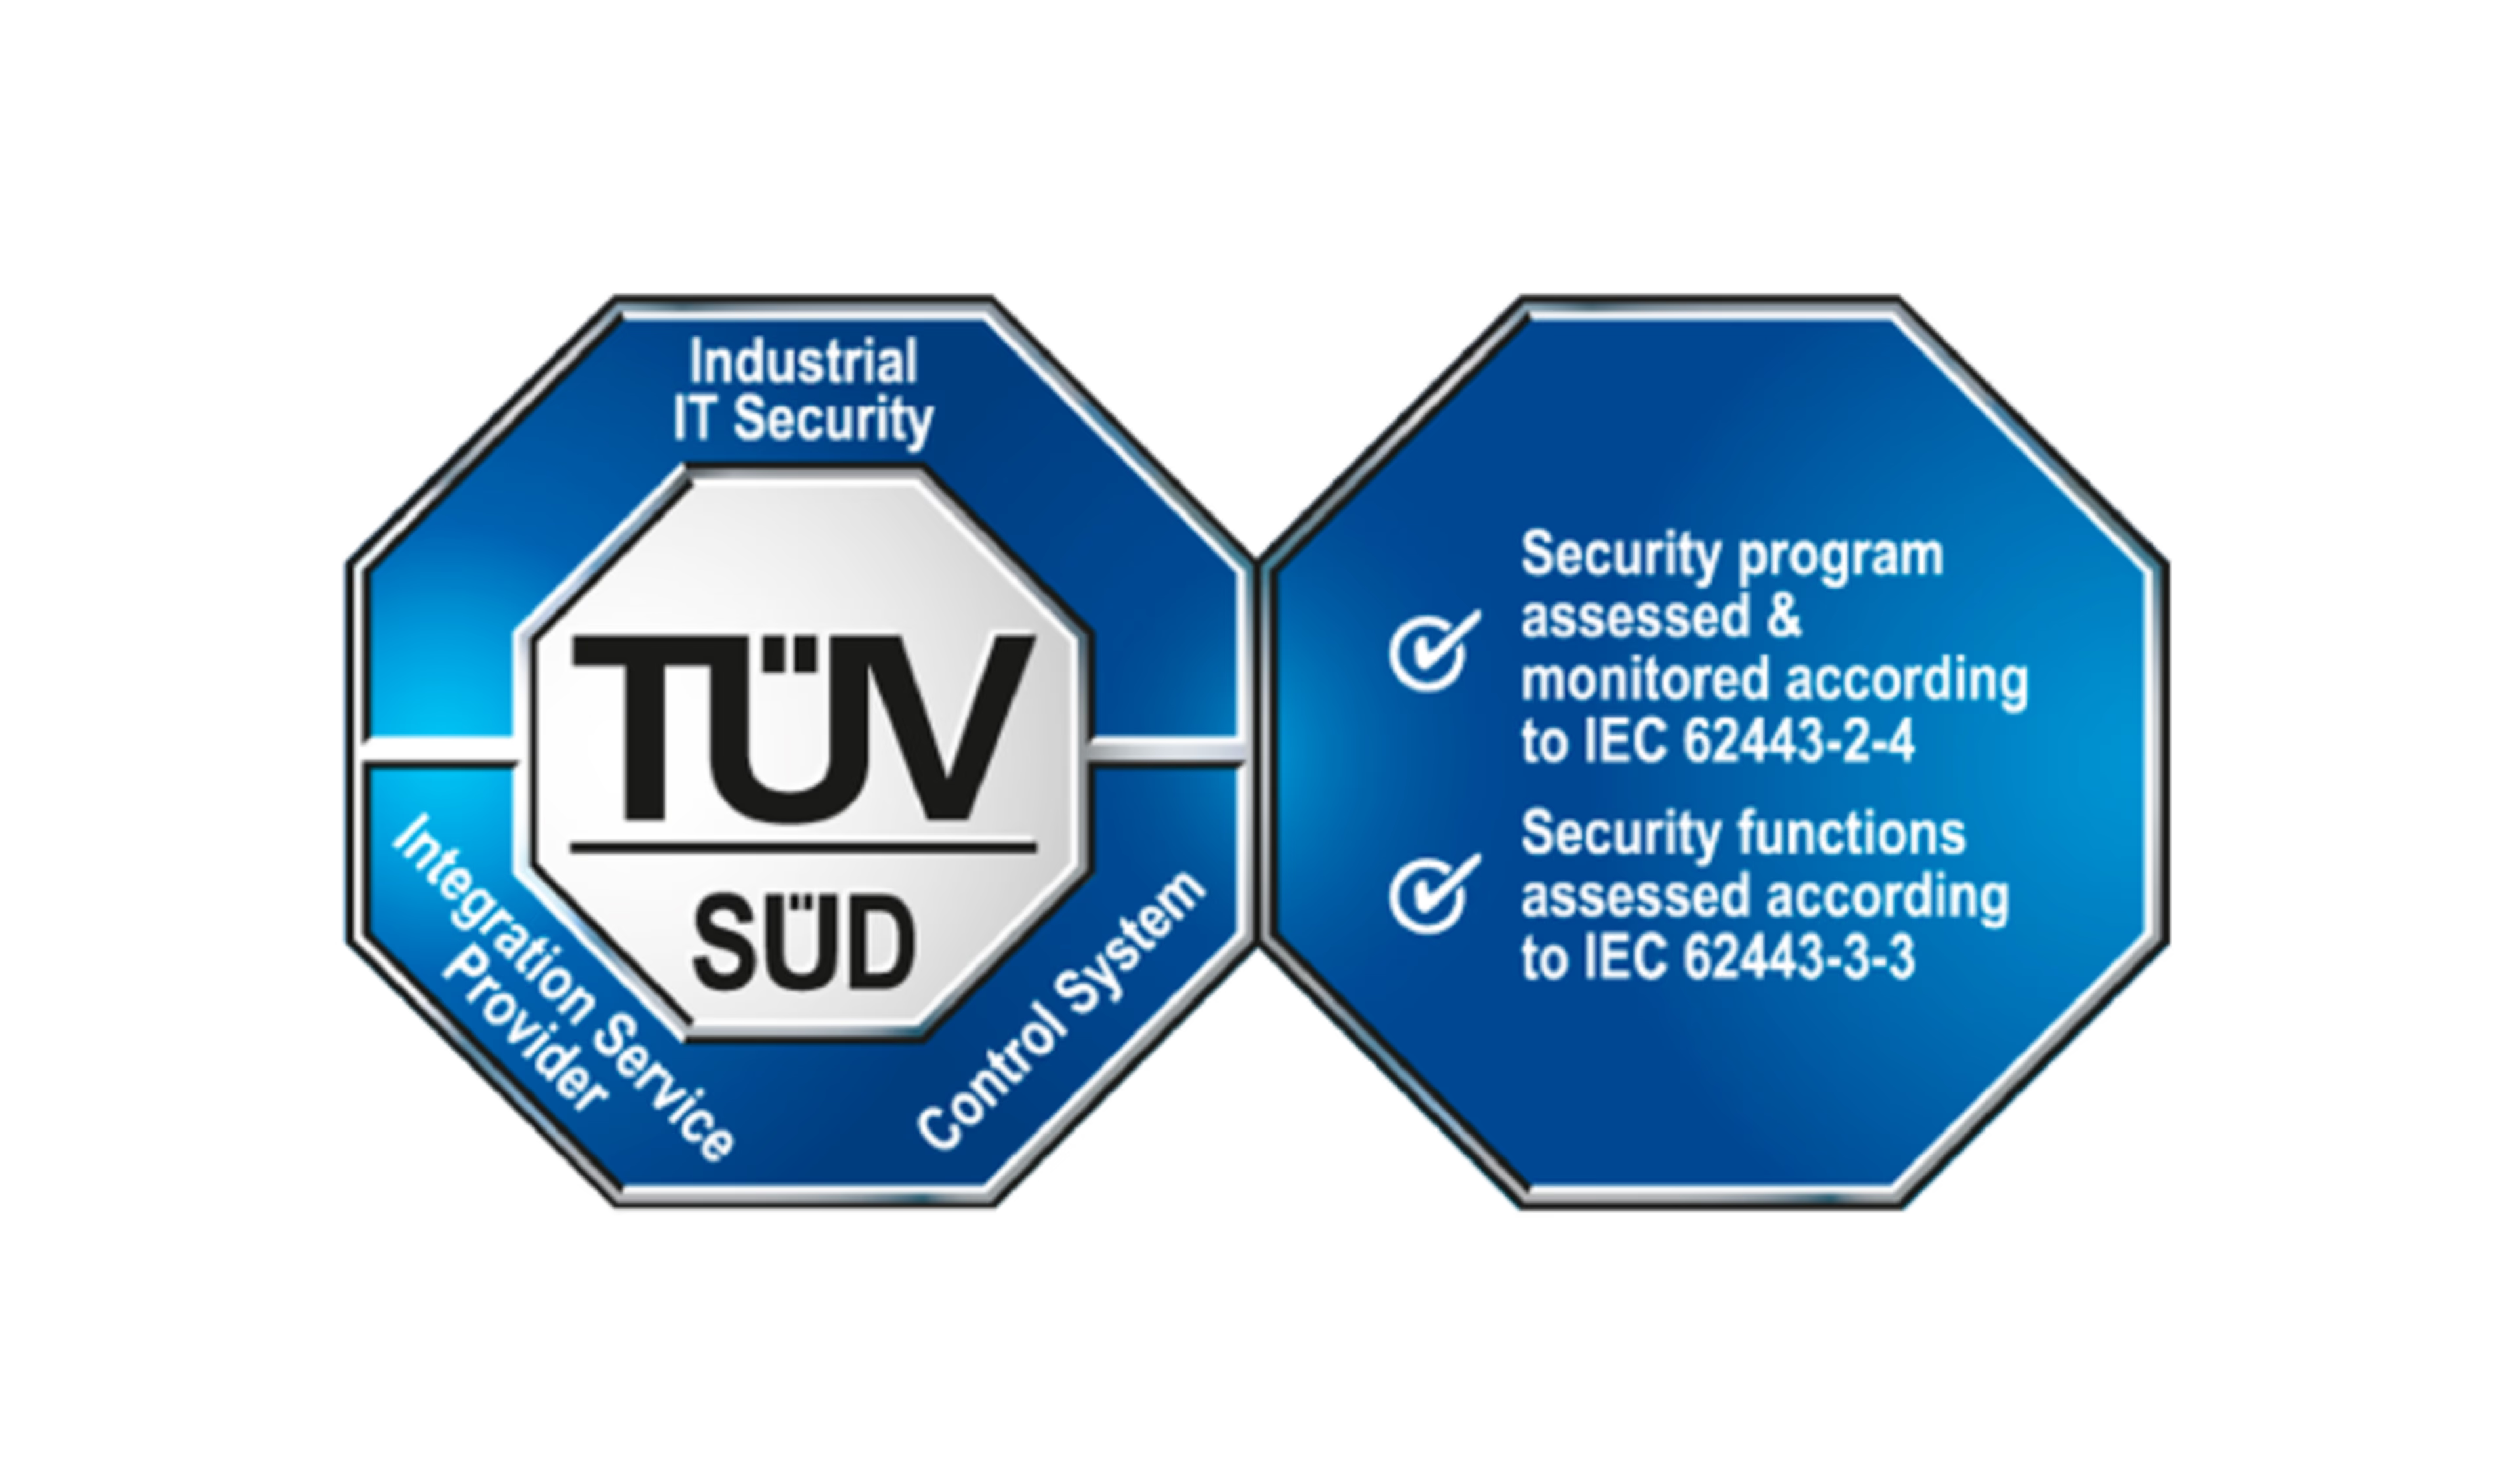
Unser Cybersecurity-Framework für Fahrzeuge umfasst eine ganzheitliche Risikoanalyse- und Management-Strategie über den gesamten Lebenszyklus hinweg. Die IEC 62443-2-4-Zertifizierung (Security Program) bestätigt die Sicherheit unseres Integrationsprozesses und deckt alle Phasen des Systemlebenszyklus sowie sämtliche Aspekte des Risikomanagements ab. Die technische Validierung unserer Blueprint-Architektur erfolgt durch die IEC 62443-3-3-Zertifizierung, die die Sicherheitsfunktionen unserer Fahrzeuge bestätigt. Diese Architektur trennt Netzwerke für Zugbetrieb und Zugsteuerung und ergänzt weitere Maßnahmen zum Schutz des Zugzugangs.
Sichere Produkte
Schlüsselprodukte wie die CoreShield DCU sind Teil unserer IEC 62443-4-2-Konformitätsstrategie. Die CoreShield DCU ist ein passives Netzwerk-Tor für unidirektionale Datenübertragung. Sie blockiert jeden Versuch, Daten in das kritische Netzwerk zu schicken, und schützt vor Zugriffen von außen. Die CoreShield DCU ist nach IEC 62443-4-1 und IEC 62443-4-2 zertifiziert.
Train IT Security Gateway
Das Train IT Security-Gateway ist eine Firewall mit Application-Layer-Gateway und Intrusion-Detection-Funktionalität zur sicheren Trennung von Onboard-Netzwerken. Entwickelt von Siemens Mobility Rolling Stock und seit 2021 durch TÜV SÜD gemäß IEC 62443-4-1 & -4-2 zertifiziert.
Sicherer Entwicklungsprozess im Bereich Fahrzeuge
Bei Siemens Mobility Fahrzeugen wird ein sicherer Forschungs- und Entwicklungsprozess eingesetzt, um sichere Bordkomponenten und IT/OT-Systeme (z. B. das Train IT Security Gateway) zu entwickeln. Dieser wurde 2021 zertifiziert vom TÜV SÜD gemäß IEC 62443-4-1.
Sicherer Produkt-Entwicklungslebenszyklus für die Bahninfrastruktur
Wir folgen einem etablierten und nach IEC 62443-4-1 zertifizierten Secure-Development-Prozess für Entwicklung und Lifecycle-Management – standortübergreifend und weltweit.
Integrität der Lieferkette sicherstellen
Bei der Bewertung ordnet Siemens Mobility jedem Lieferanten eine Kritikalitätsstufe zu: niedrig, mittel oder hoch. Diese Stufe bestimmt, wie die Cybersicherheitsfähigkeit verifiziert wird:
- Niedrig: Erfüllung grundlegender Cybersecurity-Anforderungen per Selbsterklärung, z. B. Anerkennung von AGB
- Mittel: Selbstauskunft per Fragebogen (z. B. Security Supplier Questionnaire)
- Hoch: Vorlage belastbarer Nachweise zur Erfüllung der Anforderungen
In die Bewertung fließen Kontrolllisten, Liefer- und Leistungsumfänge sowie Dokumente unabhängiger akkreditierter Stellen ein – wie Checklisten und Zertifikate.
Wie wir die Cybersicherheitsstandards unserer Lieferanten bewerten
Zur Bewertung und Verifizierung der Cybersicherheitsfähigkeit eines Lieferanten stehen drei Stufen zur Verfügung. Alle können bei der Auswahl und Zusammenarbeit mit Lieferanten zum Einsatz kommen.
1. Allgemeine Bewertung der Cyberfähigkeit
Allgemeine Bewertungen erfolgen z. B. über Zertifikate, Lieferanten-Selbstauskünfte per Fragebogen (z. B. Security Supplier Questionnaire) oder Audits bzw. Remote-Assessments durch Siemens Mobility.
2. Vertragliche Vereinbarungen
Die Einhaltung von Cybersicherheitskriterien kann – abhängig von Kundenanforderungen, regulatorischen Vorgaben und internen Basisklauseln – vertraglich festgelegt werden. Verträge können zudem ein Zielprofil definieren sowie Maßnahmen, mit denen der Lieferant das erforderliche Cybersicherheitsniveau erreicht.
3. Nachweis der erreichten Cybersicherheitsfähigkeiten
Lieferanten weisen die Ziel-Erreichung u. a. durch Security-Tests sowie durch Dokumentation und/oder Demonstration ihrer technischen Fähigkeiten nach.
Zusätzliche Elemente des Lieferketten-Managements
Open-Source ist eine weitere Methode, die zu unserer Lieferketten-Integration beiträgt. In Verbindung mit der Software Bill of Materials (SBOM) steigert Open-Source die Transparenz und beschleunigt das Handhaben von Schwachstellen.
Bei Siemens Mobility fordern wir SBOMs – eine Liste der Software-Komponenten – von Lieferanten. SBOMs ermöglichen eine schnellere Risikobewertung und verbessern Incident- sowie Vulnerability-Handling. Über einen SBOM-Austauschmechanismus erhalten alle relevanten Parteien die notwendigen Informationen.
Zusammenarbeit mit Siemens
Sie möchten mit Siemens Mobility zusammenarbeiten?
Erfahren Sie mehr über Richtlinien und Anforderungen an unsere Geschäftspartner.
Einkaufsbedingungen
Unsere Einkaufsbedingungen regeln Rechte von Siemens, Pflichten der Lieferanten sowie Gewährleistungsfragen und Fristen.
Cybersicherheitsstandards und -zertifikate der Siemens AG
Für industrielle Anlagen ist Cybersicherheit essenziell, um Werte und Daten zu schützen. Siemens bietet integrierte Schutzfunktionen in Produkten und Lösungen sowie Cybersecurity-Services für Ihre Industrie.
Whitepaper: Alles, was Sie über Cybersicherheit für die Bahn wissen müssen
Erfahren Sie mehr über Zertifizierungen und Lieferkettenmanagement als Teil eines ganzheitlichen Cybersicherheitskonzepts. Auf Basis der Strategie von Siemens Mobility erklären wir unseren Ansatz zur Lieferantenbewertung und Zertifizierung – und wie er in unser übergreifendes Sicherheitskonzept eingebettet ist.